
Case · Zakelijke dienstverlening
B2B-dienstverlener, Europa.
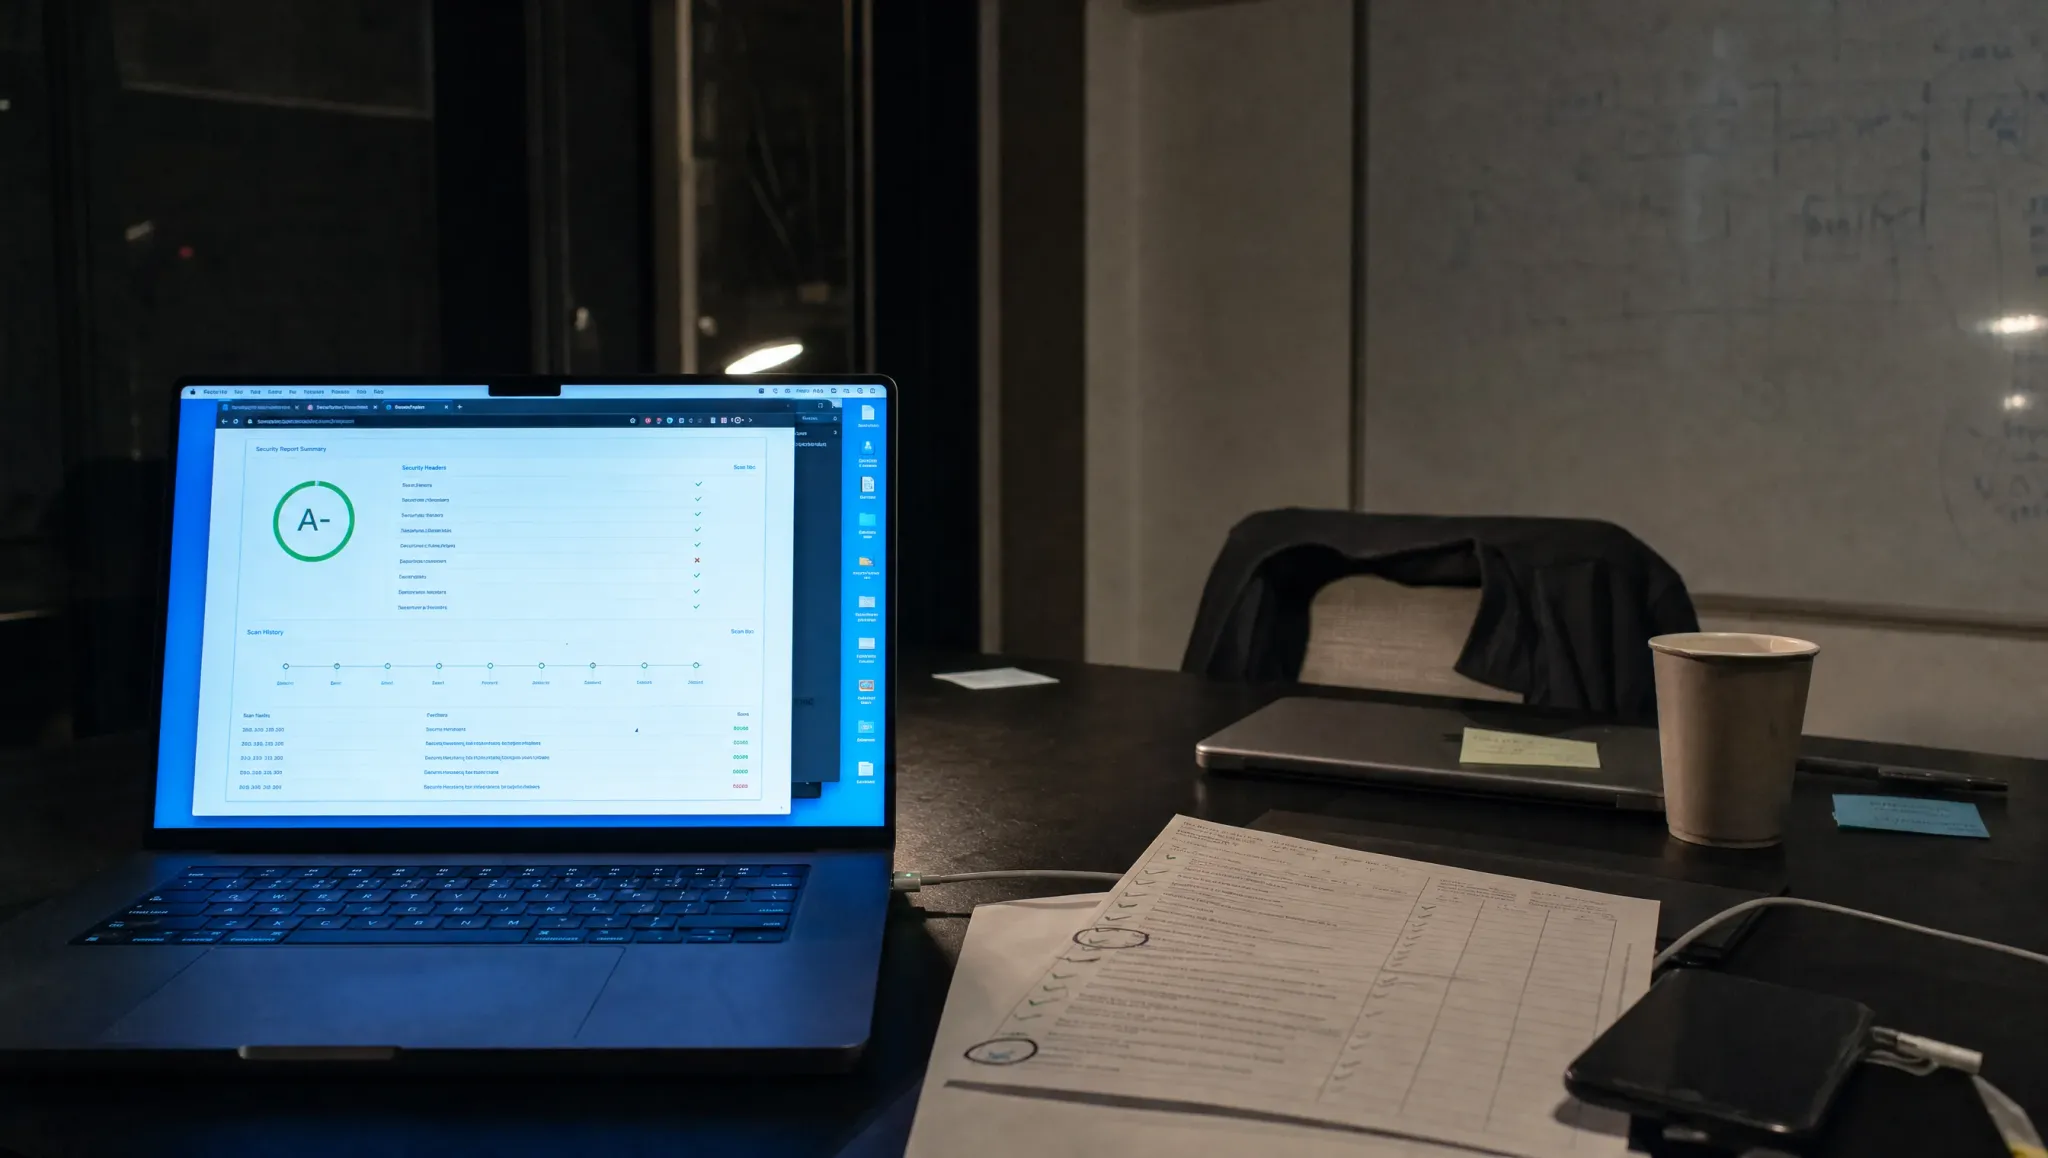
Het bedrijfs-DNS-filter van een van zijn eigen afnemers weigerde het domein van onze klant, en de klant wilde zonder hindernissen leverancier van dat bedrijf blijven. De site was niet gehackt en stond niet op een blacklist, en de klant wilde hem op het beveiligingsniveau brengen dat zijn zakelijke afnemers verwachten. Polargate stelde de diagnose in een week, verhuisde het CMS naar hosting die de klant zelf beheert en hardende de site daar.
01 · B2B-dienstverlener, Europa
De uitdaging.
De aanleiding was een commerciële blokkade. Het bedrijfs-DNS-filter van een van zijn eigen afnemers weigerde het domein van onze klant, en de klant wilde zonder hindernissen leverancier van dat bedrijf blijven. Er was niets besmet: de diagnose vond geen inbraak en geen blacklistvermelding. Wat de automatische classificatie lage beveiligingshouding activeerde, was de configuratie. De correcties vielen buiten de oorspronkelijke hostingdienst, dus de klant stapte over naar een nieuwe provider, en ons vertrekpunt was het beheerpaneel van het CMS.
Bijvoorbeeld: 2 talen live op de site, Spaans en Engels. Global Dynamic Security Group
02 · B2B-dienstverlener, Europa
Wat we bouwden.
Eén week diagnose met openbare referentiescanners: SSL-analyse, HTTP-headerscan, domeinreputatie, safe browsing en multi-engine antivirus. Daarna drie fasen. Migratie van het CMS naar hosting die de klant zelf beheert, met functionele verificatie en een ronde langs URL's en permalinks. Hardening: de zes ontbrekende headers, plus een strikte Referrer-Policy, een Permissions-Policy met de gevoelige API's uitgezet en een serverheader zonder versienummer, naast het werk in het CMS zelf (loginpad verplaatst, gebruikelijke paden en bestanden verborgen, bruteforcebeveiliging, een applicatiefirewall die IP's automatisch blokkeert, XML-RPC en discovery-endpoints uit). En daarna reputatieopschoning. Bij de DNS-omzetting ging de TTL 24 tot 48 uur van tevoren omlaag en bleven de mailrecords ongemoeid.
Bijvoorbeeld: 11 modules opgeleverd in fase 1. Elite Smart Build
03 · B2B-dienstverlener, Europa
Het resultaat.
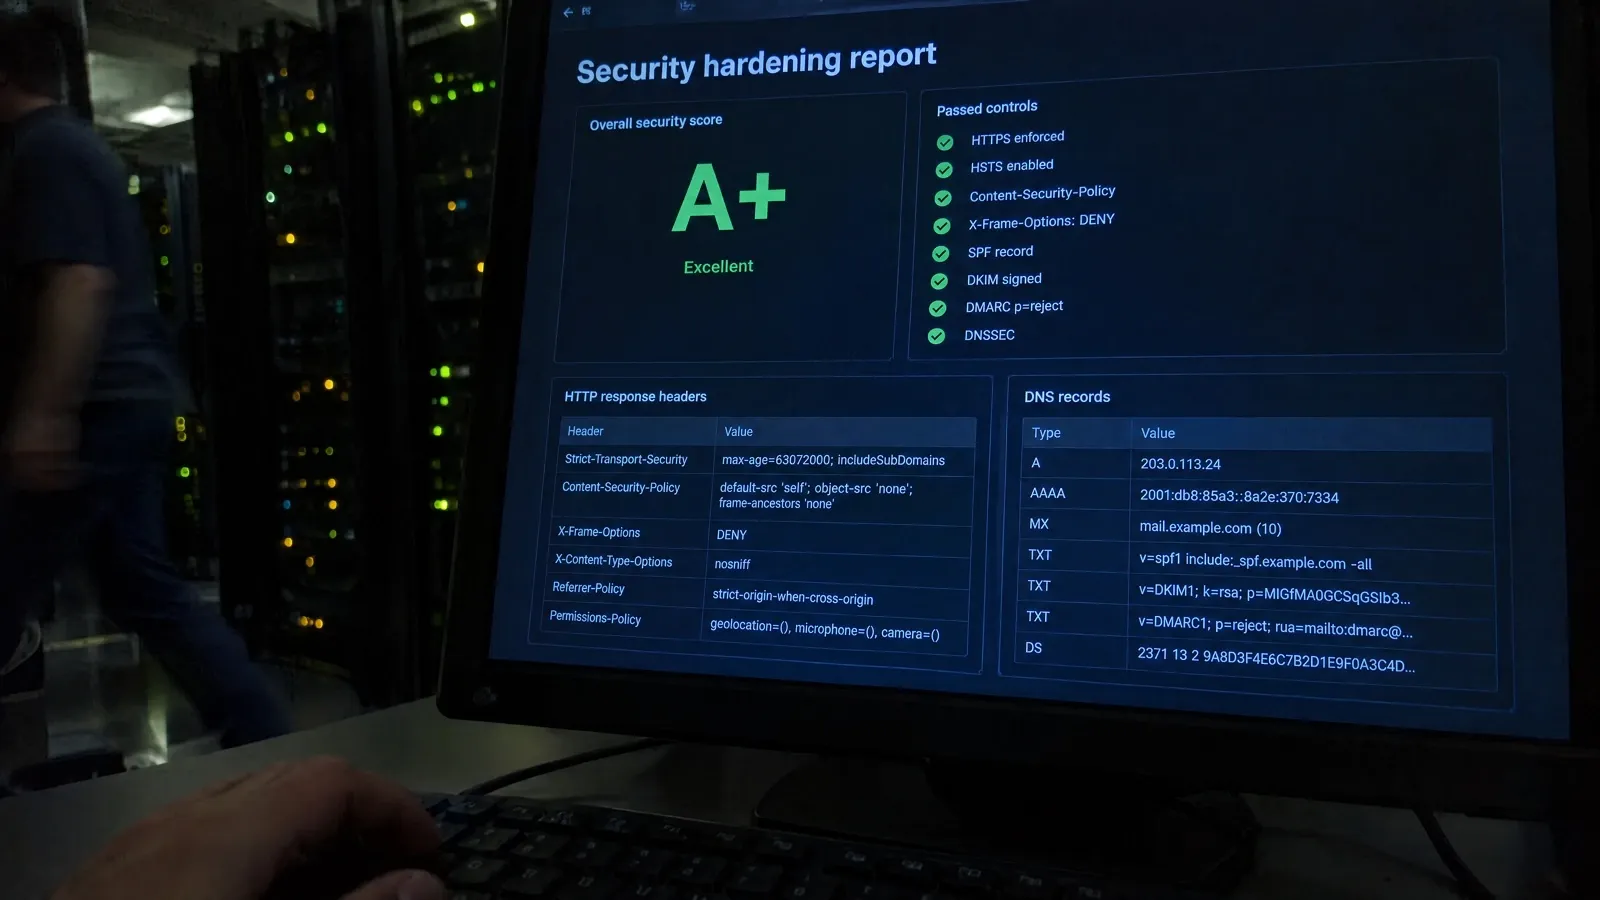
De headers gingen van F bij de eerste diagnose naar A+ na de hardening, bij een geforceerde scan zonder cache en zonder waarschuwingen. Die meting is gedaan op de migratiehost in 2026, vóór de omzetting van het live domein, en van een herscan van het echte domein daarna hebben wij geen registratie, dus presenteren wij het niet als productiecijfer. Na de omzetting hebben we 24 pagina's, 12 per taal, link voor link gecontroleerd en de URL-vervanging afgemaakt waar de eerste automatische ronde verwijzingen had laten staan. Afgerond in vier dagen na gunning, met een opleverrapport en 30 dagen technische garantie.
- gebruikelijke beveiligingsheaders die vooraf ontbraken
- 6
- pagina's link voor link gecontroleerd na de DNS-omzetting, 12 per taal
- 24
- dagen van gunning tot technische afronding
- 4
Bijvoorbeeld: 100 / 100 / 100 Lighthouse mobiel: toegankelijkheid, best practices, SEO. KD.tech
04 · B2B-dienstverlener, Europa
Hoe we het deden.
Bijvoorbeeld: 536/536 vertaalsleutels aanwezig in elk van de drie talen. Estepona Golf
Wat het in gang zette
Een commerciële blokkade. Het bedrijfs-DNS-filter van een van zijn eigen afnemers weigerde het domein van onze klant, en een leverancier van wie de website binnen het netwerk van de afnemer niet resolvet, heeft een bedrijfsprobleem en geen IT-probleem.
De opdracht kwam binnen als "ze denken dat wij gehackt zijn". Dat waren ze niet.
De diagnose, in één week
Wij leverden een technisch rapport over beveiliging, SSL en reputatie, gebouwd op openbare referentiescanners: SSL-analyse, HTTP-headerscan, domeinreputatie, safe browsing en multi-engine antivirus. Iedereen kan ze allemaal opnieuw draaien, en dat is precies de bedoeling.
De conclusie was duidelijk. De site was niet gehackt en stond op geen enkele blacklist. Dit was een hardening- en configuratieprobleem, geen besmetting.
TLS was al in orde voordat wij begonnen: geldig certificaat, TLS 1.3 actief, geen zwakke ciphers, geldige keten en forward secrecy. SSL kreeg bij de eerste diagnose een A, voordat wij iets aanraakten. Drie andere zaken zorgden voor de automatische classificatie "lage beveiligingshouding" waar bedrijfsfilters op afgaan:
- Geen enkele HTTP-beveiligingsheader. Headercijfer: F.
- Een verlopen en niet-passend reservecertificaat, zichtbaar gemaakt door de gedeelde hosting.
- Zichtbare servervingerafdrukken: interpreterversie, handtekening van het controlepaneel en technologieheader.
De beperking die de architectuur bepaalde
De enige beschikbare toegang was het beheerpaneel van het CMS. Zonder hostingtoegang is hardening op serverniveau niet toepasbaar op de oorspronkelijke infrastructuur, dus migreren was de enige route.
Het alternatief was de site opnieuw bouwen in code: naar schatting drie tot zes weken, met het domein al die tijd geblokkeerd. De migratie was omkeerbaar en deblokkeerde eerder. De statische herbouw bleef op de plank liggen als uitgestelde fase.
Wat er precies is veranderd
Het werk liep in drie fasen: migratie met functionele verificatie en een ronde langs URL's en permalinks, beveiligings- en configuratiehardening, en reputatieopschoning.
Headers die na de hardening daadwerkelijk worden geserveerd
HSTS met includeSubdomains, een Content-Security-Policy, de legacy XSS-beschermingsheader, nosniff, X-Frame-Options op SAMEORIGIN, een strikte Referrer-Policy, een Permissions-Policy met de volledige lijst gevoelige API's uitgezet, en een serverheader zonder versienummer.
De CMS-laag
Interne paden opnieuw toegewezen, gebruikelijke paden en bestanden verborgen, het loginpad verplaatst met een beheerde nood-URL, bruteforcebeveiliging, een applicatiefirewall die IP's automatisch blokkeert, XML-RPC uitgezet, discovery-endpoints uit en themadetectoren geblokkeerd. AI-crawlers zijn bewust toegelaten, omdat vindbaarheid onderdeel van de opdracht was.
Wat wij wel en niet beweren
Wij beweren alleen wat wij hebben gedaan en gemeten. Er is geen CVE-lijst of telling van kwetsbaarheden vastgelegd, dus publiceren wij geen aantal gesloten kwetsbaarheden.
De DNS-omzetting
TTL 24 tot 48 uur van tevoren omlaag, A-record gewijzigd, en de mailrecords (MX, SPF, DKIM en DMARC) ongemoeid gelaten, zodat de zakelijke e-mail op het domein geen minuut stillag.
Hoe het is gemeten, en wat die meting waard is
Vooraf: headers F, SSL A. Na de hardening: A+ op de headers, bij een geforceerde scan zonder cache en zonder waarschuwingen.
Die A+ is afgelezen op de migratiehost, in 2026, vóór de omzetting van het live domein. Van een herscan van het echte domein na de omzetting hebben wij geen registratie, dus presenteren wij de A+ niet als productieresultaat.
Dat geldt voor elke site. Een headercijfer is een gedateerde foto van één host, geen eigenschap die de site vanaf dat moment bezit. Eén nieuwe embed, één nieuwe plugin of één standaardinstelling van een provider en het cijfer schuift. Wil je weten wat een site vandaag scoort, scan hem dan vandaag.
De linkcontrole, en waarom die bestaat
Na de DNS-wijziging hebben we 24 pagina's gecontroleerd, 12 per taal, link voor link. Die ronde vond en herstelde elke verwijzing naar de stagingomgeving die de eerste automatische vervanging had laten staan: in de globale footer, in de CTA's van de paginabouwer, in de consentlinks in formulieren, in meerdere PDF's, in juridische teksten en in een icoonfont van het thema.
De herbruikbare les: een massale vervanging kan in simulatiemodus draaien en voor voltooid worden versleten. Een wijziging is pas klaar als een echt verzoek aan de live site dat aantoont.
Afronding, en wat wij niet beweren
Het project werd afgerond met een opleverrapport als PDF, het technische werk compleet, een schone linkcontrole en 30 dagen technische garantie. Vier dagen van gunning tot technische afronding.
Wat wij niet beweren: de DNS-blokkade opheffen is de beslissing van die afnemer, en de reputatieverzoeken die aan het eind zijn ingediend, lagen bij afronding nog bij de beoordelaars.
De methode, op volgorde
Deze volgorde werkt ook bij de volgende site. Meten met openbare tools die iedereen kan overdoen. De configuratie herstellen, niet het verhaal. Opnieuw meten, met vermelding van de host en de datum van de scan. En daarna controleren tegen de live site in plaats van tegen het plan.
FAQ
Vragen over dit project.
Kun je een website herstellen die door een bedrijfs-DNS-filter wordt geblokkeerd?
Is een A+ voor beveiligingsheaders blijvend?
Hebben jullie toegang tot onze hosting nodig om de site te hardenen?
Bijvoorbeeld: 4 dagen van diagnose tot de nieuwe backend draaide. Concert Music Festival
Zelfde sector
Meer werk in deze sector.
Andere projecten voor bedrijven die tegen dezelfde problemen aanlopen.
Globalia
Reizen en toerismeHet corporate webplatform van Globalia
11.421 tekens echte inhoud die een AI-crawler van een nieuwsbericht krijgt
BuildGrow
Global Dynamic Security Group
Particuliere beveiliging, Dominicaanse RepubliekMerk en tweetalige site voor Global Dynamic Security Group
15 pagina's in het huisstijlhandboek
Build
Bijvoorbeeld: 22 publieke routes vooraf gerenderd als statische HTML. Hotel Marien
Volgend project
Elite Smart Build.
Bouw en hotelrenovatie
Een op maat gebouwd operatiesysteem voor Elite Smart Build
Bijvoorbeeld: 16 indexeerbare URL's, Spaans en Engels. Hotel Talavera
Beginnen
Vertel ons wat je wilt bouwen.
Websites, apps, systemen op maat en AI voor bedrijven die ze binnen weken in productie nodig hebben. Vul het formulier in of plan een gesprek van 30 minuten: een senior engineer antwoordt binnen twee werkdagen met een eerste inschatting van scope, planning en prijs.
Eerste stap
Twee weken om scope, architectuur en prijs vast te leggen voordat er iets wordt gebouwd.
Geen prijslijst. Je krijgt na een kort gesprek een schriftelijke offerte op maat.
Daarna, om te bouwen, altijd tegen een vaste prijs
Nog niet zover?
- AI-zichtbaarheidsauditEenmalig, vaste prijs.