
03.03 / Care
Endurecimiento y seguridad.
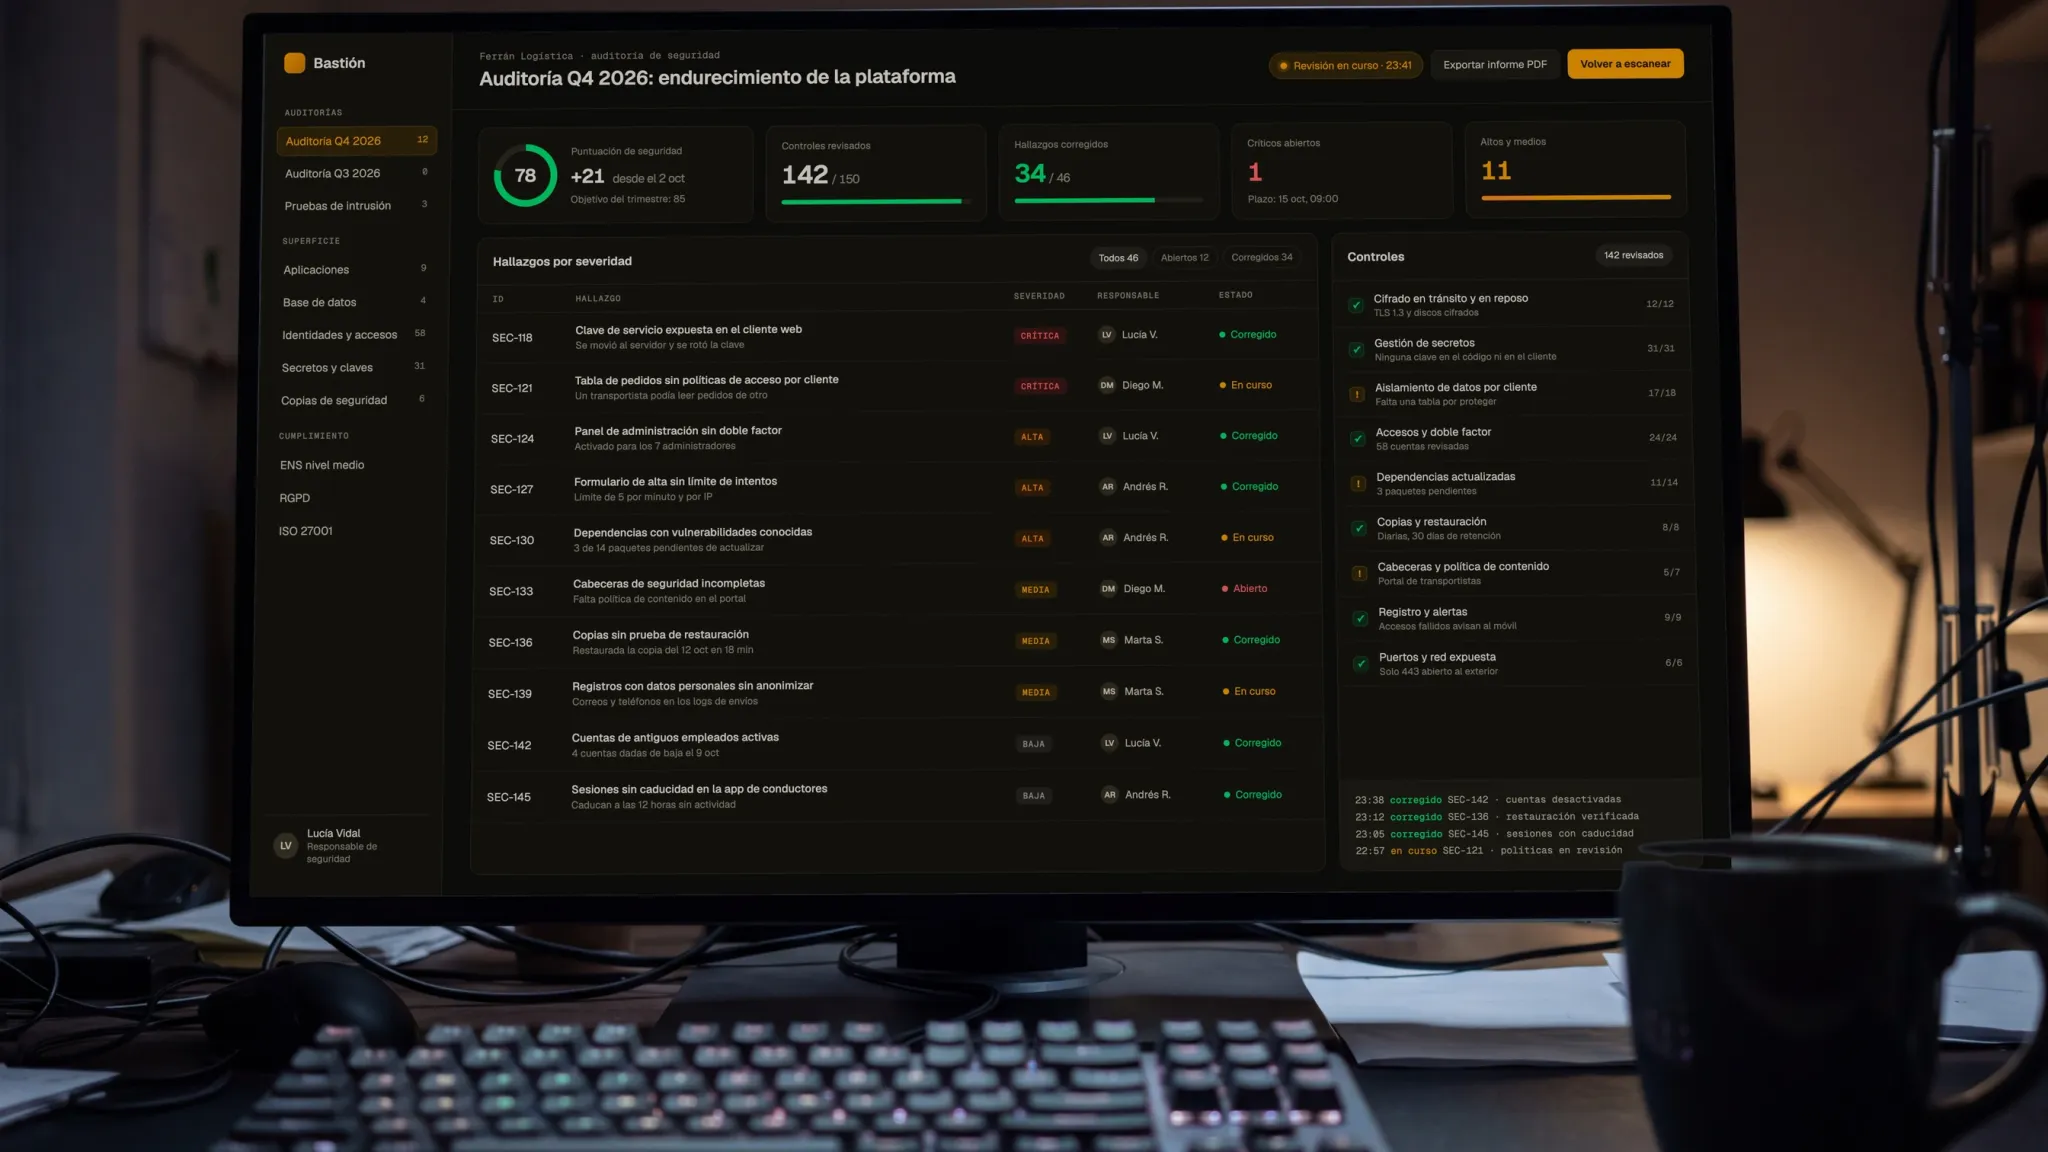
Endurecimiento de webs y aplicaciones que ya están en producción: cabeceras, política de contenido, HSTS, cookies, TLS, dependencias y aislamiento por inquilino, con una nota medida al empezar y otra al cerrar. Cada cifra del informe lleva el host sobre el que se midió, la fecha y la herramienta que la produjo.
- módulos entregados en la Fase 1Elite Smart Build
- 11
En detalle
Lo que conviene saber.
Por ejemplo: 11 módulos entregados en la Fase 1. Elite Smart Build
Qué es
Cogemos una web o una aplicación que ya está en producción y le ponemos las defensas, con una medición antes y otra después. Te llevas una nota de partida, la lista de lo que falta, el trabajo hecho y una segunda medición al cerrar.
Una web no necesita estar hackeada para suspender una revisión de seguridad. En un encargo el disparador no fue un incidente, fue comercial: el filtro DNS corporativo de uno de sus clientes rechazaba el dominio de nuestro cliente, y el cliente quería seguir operando sin trabas como proveedor. Entregamos en una semana el informe de seguridad, SSL y reputación con herramientas públicas de referencia. La web no estaba comprometida ni en listas negras. El TLS ya estaba bien antes de empezar: certificado válido, TLS 1.3, sin cifrados débiles, cadena válida, forward secrecy y una A en el test público de SSL. Lo que disparaba la clasificación automática de "postura de seguridad baja" eran otras tres cosas: cabeceras HTTP de seguridad ausentes, un certificado de respaldo caducado y no coincidente que exponía el alojamiento compartido, y las huellas del servidor a la vista (versión del intérprete, firma del panel y cabecera de tecnología).
Sobre qué trabajamos
El perímetro
Las cabeceras son la defensa más barata que existe y lo primero que lee un filtro corporativo. Lo que faltaba al empezar aquel encargo: HSTS, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy y Permissions-Policy. Lo que se servía al terminar: HSTS con includeSubdomains, política de contenido, nosniff, X-Frame-Options SAMEORIGIN, Referrer-Policy estricta, Permissions-Policy con las APIs sensibles del navegador desactivadas y cabecera de servidor sin versión. La nota de cabeceras pasó de F a A+, medida sobre preproducción antes del cambio de DNS.
También leemos la versión de TLS y sus cifrados, la cadena de certificados, cualquier segundo certificado que el alojamiento exponga en la misma dirección y los flags de las cookies (Secure, HttpOnly, SameSite).
La aplicación
Ocultar las huellas del servidor, protección contra fuerza bruta en el acceso, cortafuegos de capa de aplicación con bloqueo automático de IP, apagar los endpoints de descubrimiento y los protocolos remotos heredados, e inventariar dependencias y extensiones anotando la versión de cada una. Los rastreadores de IA se dejan permitidos a propósito: endurecer no puede costarte la visibilidad en buscadores ni en los motores de respuesta.
El aislamiento por inquilino
Cuando una base de datos guarda datos de varios clientes, el aislamiento hay que probarlo. Seguridad a nivel de fila en cada tabla con columna de inquilino, y un guardián que descubre las tablas en vez de enumerarlas a mano, para que una tabla nueva no se quede fuera. En nuestra propia plataforma multiempresa ese guardián vigilaba 81 tablas con identificador de inquilino en agosto de 2026, se ejecuta en cada build de integración continua, y su prueba entre inquilinos reales no encontró lectura cruzada. En otra plataforma que endurecimos, los avisos del analizador de seguridad de la base de datos y las políticas de fila con aviso de rendimiento están a 0.
Mover el sitio cuando no hay otra vía
En aquel encargo el único acceso disponible era el panel de administración del gestor de contenidos. Sin acceso al alojamiento, endurecer a nivel de servidor no era aplicable sobre la infraestructura original. Las correcciones quedaban fuera del servicio de hosting original, así que el cliente cambió de proveedor.
Calculamos que rehacer la web en código eran de tres a seis semanas, con el dominio bloqueado todo ese tiempo. Migrar el gestor a un alojamiento bajo control del cliente y endurecerlo allí era reversible y ponía las correcciones en vivo mucho antes, así que fue el camino elegido. La reconstrucción quedó como fase diferida.
Lo que afirmamos termina donde termina nuestro trabajo. Si ese cliente levanta su filtro es decisión suya, y no lo presentamos como resultado.
El DNS se mueve con cadena de custodia: bajada del TTL con 24 a 48 horas de antelación, cambio del registro A y registros de correo (MX, SPF, DKIM y DMARC) intactos, para no romper el correo corporativo del dominio.
Nada está hecho hasta que se comprueba en vivo
Tras el cambio de DNS hicimos una auditoría de enlaces página a página sobre 24 páginas, 12 en cada idioma. Esa auditoría localizó y corrigió todas las referencias a preproducción que el primer reemplazo masivo de URLs había dejado: en el pie global, en los CTA del maquetador, en los enlaces de consentimiento de los formularios, en varios PDF, en textos legales y en una fuente de iconos del tema. Un cambio no está hecho hasta que lo confirma una petición real contra el sitio en vivo.
Cuánto vale una nota
Un A+ es la foto de un host en una fecha, no una propiedad del sistema. Lo mismo vale para una prueba de aislamiento limpia: es cierta como resultado de una comprobación fechada, no como garantía permanente. Por eso cada medición del informe lleva su host, su fecha y su herramienta, y el escaneo que cuenta es el del dominio en producción después del cambio, no el de preproducción.
No prometemos una web segura. Prometemos cerrar carencias que se pueden medir y volver a medirlas al terminar.
Qué te llevas al cerrar
Un informe de entrega en PDF con el antes y el después, la auditoría de enlaces y una garantía técnica de 30 días sobre el trabajo. Si en vez de una revisión puntual quieres mantener la postura, continúa como mantenimiento mensual.
Qué recibes
Lo que te llevas.
Todo queda por escrito antes de empezar, y todo se queda en cuentas de tu empresa.
01Entregables
- 01
Diagnóstico de partida medido: cabeceras HTTP, SSL y TLS, reputación de dominio, navegación segura y análisis multi motor, con la herramienta y la fecha de cada lectura
- 02
Cabeceras que el servidor envía, no solo configuradas: HSTS con includeSubdomains, política de contenido, nosniff, X-Frame-Options, Referrer-Policy estricta y Permissions-Policy con las APIs sensibles del navegador desactivadas
- 03
Revisión de la versión de TLS y sus cifrados, la cadena de certificados, cualquier certificado de respaldo que exponga el alojamiento y los flags de cookies (Secure, HttpOnly, SameSite)
- 04
Endurecimiento de la capa de aplicación: huellas del servidor ocultas, protección contra fuerza bruta en el acceso, cortafuegos de aplicación con bloqueo automático de IP y endpoints de descubrimiento apagados, dejando permitidos a propósito los rastreadores de IA
- 05
Inventario de dependencias y extensiones con la versión de cada una anotada
- 06
Aislamiento por inquilino cuando la base de datos guarda varios clientes: seguridad a nivel de fila en cada tabla con columna de inquilino y un guardián que descubre las tablas en vez de enumerarlas, ejecutándose en integración continua
- 07
Cambio de alojamiento o de DNS con cadena de custodia cuando no hay otra vía, con los registros de correo intactos, y auditoría de enlaces página a página contra el sitio en vivo
- 08
Informe de entrega con la nota antes y después, el host y la fecha de cada medición, y garantía técnica de 30 días
02Cómo va
- 01 · Semana 1 a 2
Toma de control y auditoría base
Tomamos acceso al repositorio, el hosting, la base de datos, el dominio y la analítica, y auditamos la web viva desde fuera y el código desde dentro. Recibes una lista de hallazgos ordenada por gravedad y un registro breve de riesgos, para ver el estado real de lo que tienes antes de tocar nada.
- 02 · Semana 2 a 4
Cerrar lo crítico
Primero lo crítico: cabeceras de seguridad, permisos expuestos, 404 falsos, indexación rota y bloqueos de rendimiento. Cada arreglo viaja como pull request revisada y se despliega con tu aprobación, para que la cuota mensual arranque desde una base limpia y conocida en lugar de heredar deuda en silencio.
- 03 · Cada mes
El ciclo mensual
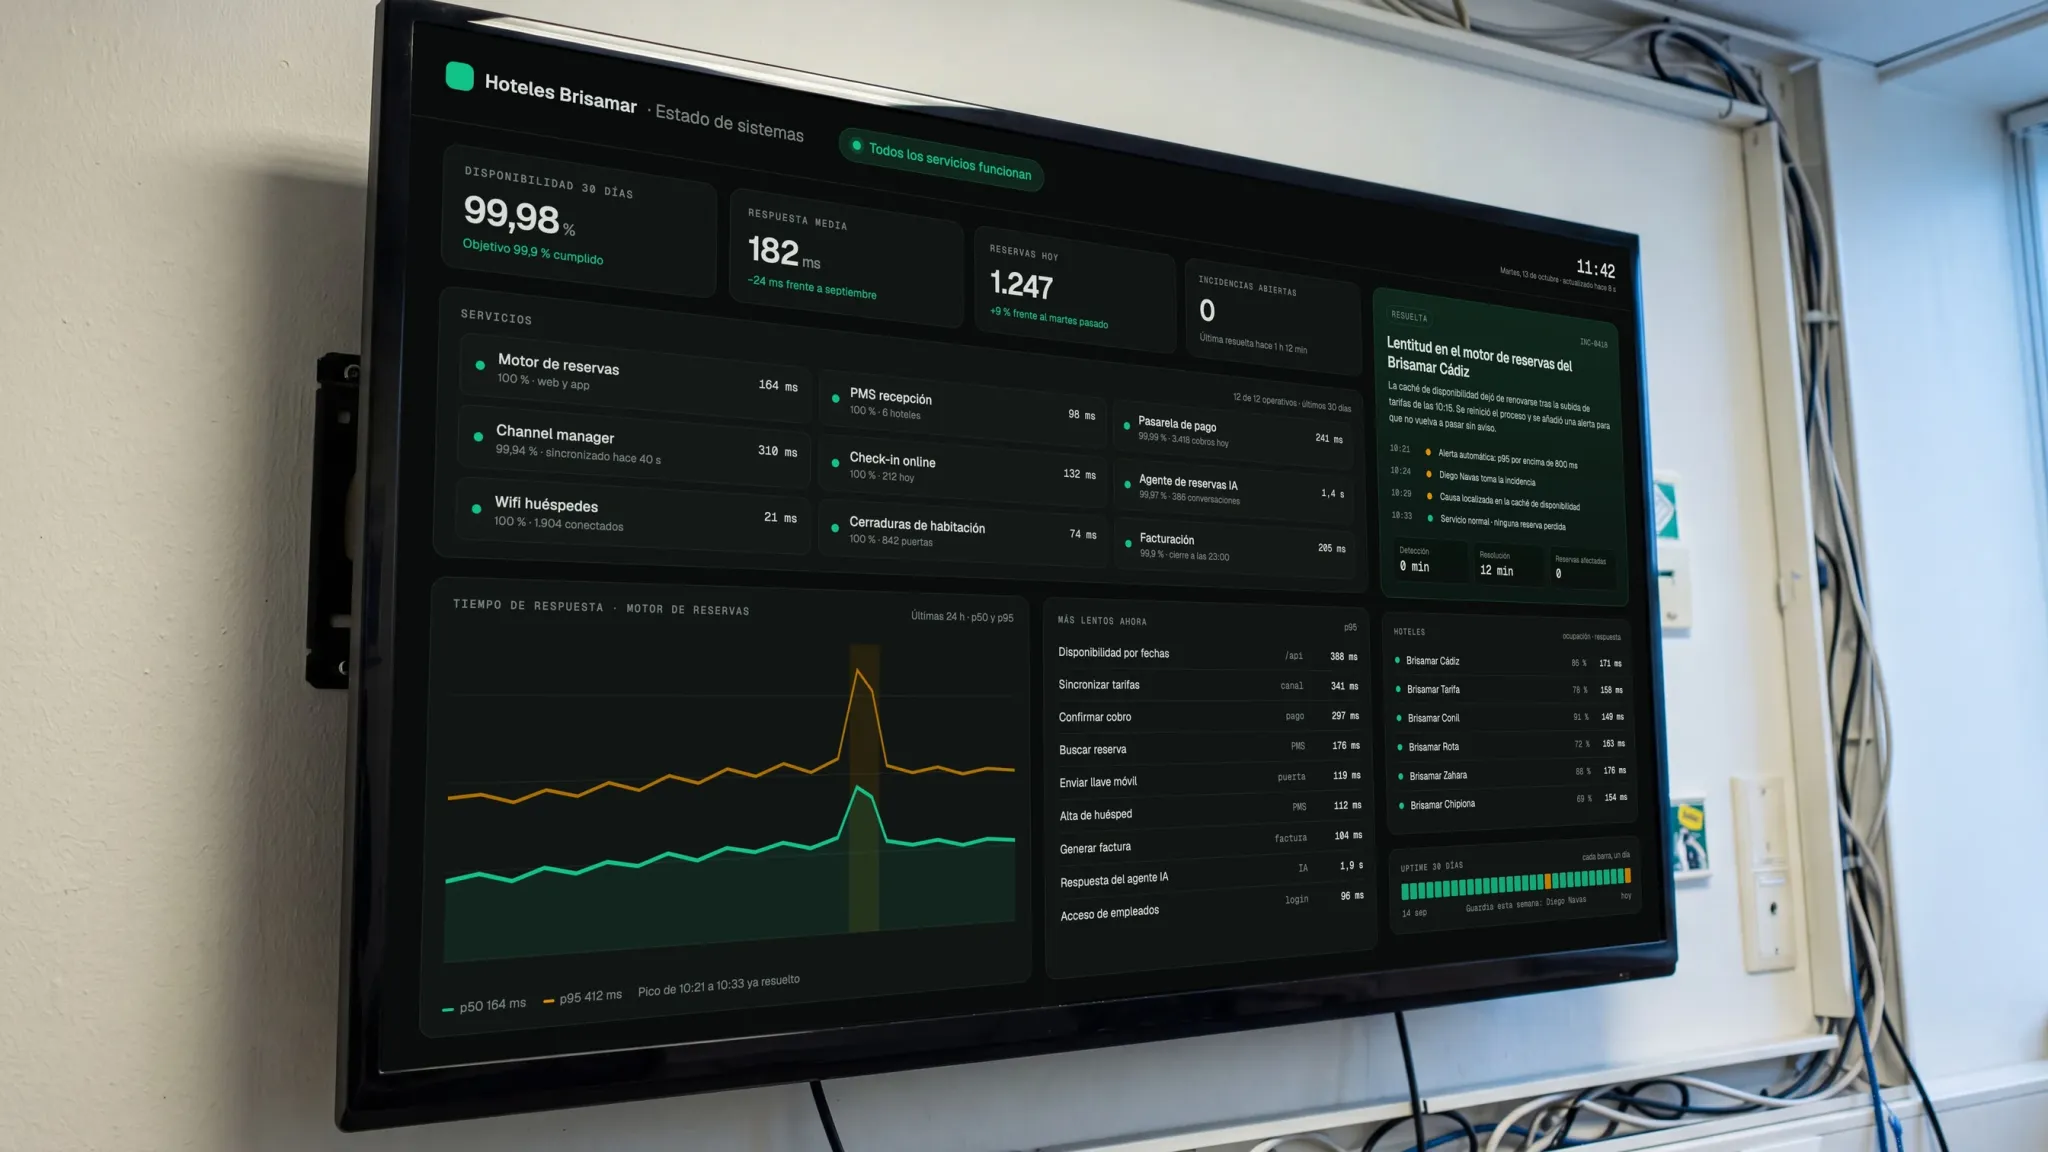
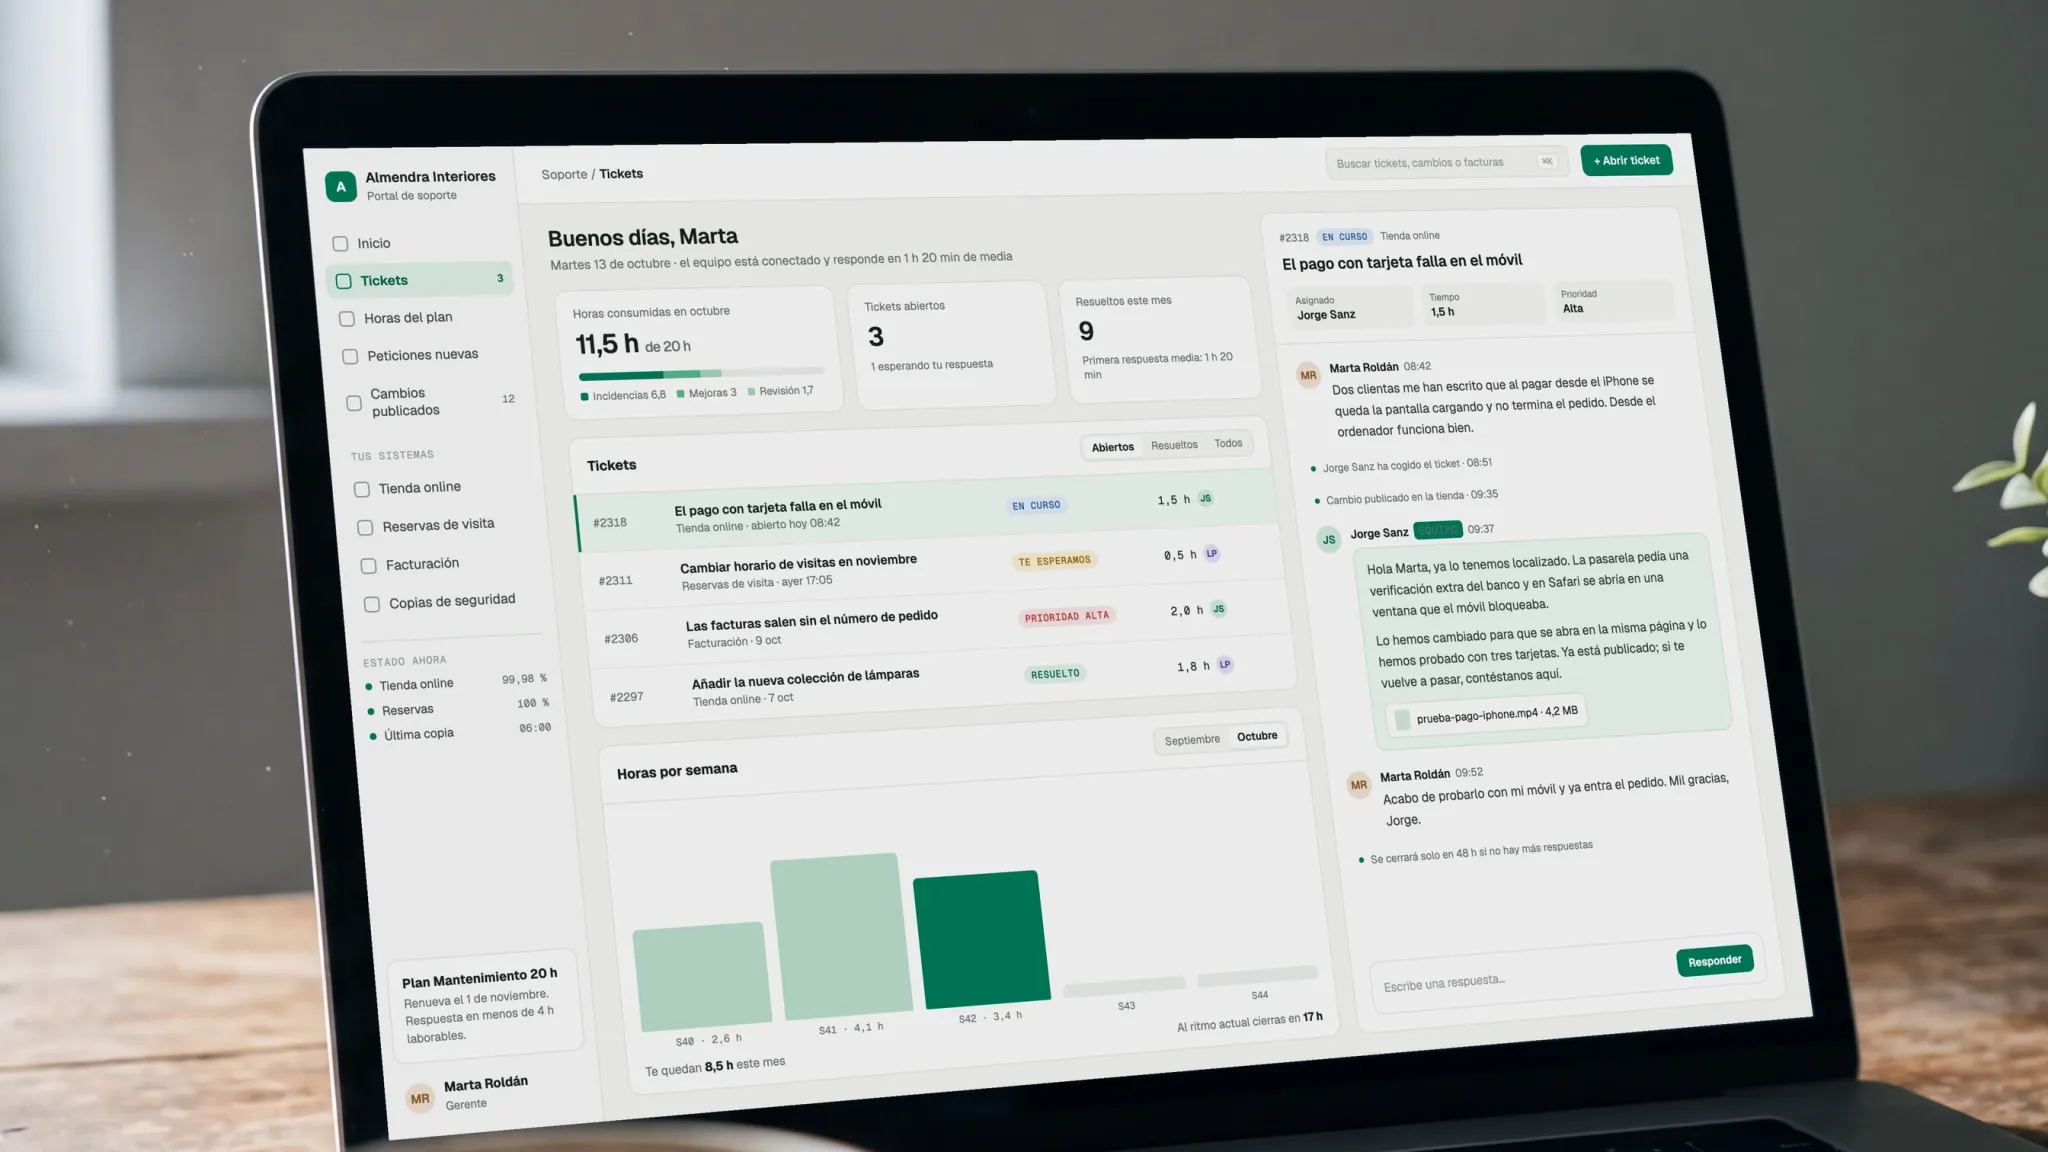
Los tickets circulan por el ServiceDesk contra tu bolsa de horas, la auditoría programada recorre la web viva y el repositorio, y el agente de arreglos propone cambios como pull requests. Una persona revisa y fusiona. A fin de mes recibes un informe de qué cambió, por qué y a qué coste en horas.
- 04 · Cada trimestre
Revisión y replanteo
Cada trimestre revisamos el consumo, los problemas recurrentes y lo que el producto necesita a continuación. La bolsa de horas sube o baja para ajustarse a la realidad, la evolución se acuerda como una hoja de ruta pequeña y lo que ya se ha convertido en proyecto se presupuesta aparte en lugar de comerse la cuota mensual.
Por ejemplo: 23 tablas de Postgres con RLS forzado. Elite Smart Build
Para quién es
No aceptamos todos los proyectos.
Preferimos decírtelo ahora que a mitad de camino. Si te reconoces en la columna de la izquierda, hablemos.
Encaja si
- Tienes software en producción que tu negocio necesita cada día
- Quieres un equipo senior que responda, no una cola de tickets sin dueño
- Prefieres una cuota mensual conocida a facturas por horas que sorprenden
- Te parece bien que un agente proponga arreglos si una persona revisa cada cambio
No es para ti si
- Necesitas guardia las 24 horas con respuesta en minutos
- Quieres cambios en producción sin que nadie revise el diff
- Solo buscas alojamiento barato
- Nadie puede darnos acceso al código ni a los servidores
Por ejemplo: ~1 mes desde el inicio del desarrollo hasta la primera versión en producción. Elite Smart Build
Plazos y presupuesto
Cómo lo presupuestamos.
Sin lista de precios y sin facturar por horas durante el desarrollo. Tras una llamada corta te llega un presupuesto por escrito para tu proyecto.
- Plazos
- El diagnóstico llega en una semana desde que tenemos acceso. En un sitio pequeño el endurecimiento en sí ha llevado unas doce horas efectivas, repartidas en dos sesiones intensivas más una de auditoría, y cuatro días desde la adjudicación hasta el cierre técnico. Si hay que mover el alojamiento, súmale la bajada del TTL con 24 a 48 horas de antelación y la auditoría de enlaces página a página después del cambio.
- Equipo
- Nuestro equipo hace el diagnóstico, el endurecimiento y la verificación, y quienes miden tu sitio al empezar son quienes lo vuelven a medir al cerrar. Pedro Ciordia, CTO, revisa los hallazgos y cada cambio antes de que llegue a producción.
- Cómo se presupuesta
- Precio cerrado por encargo, presupuestado tras el diagnóstico y repartido en tres fases: diagnóstico, endurecimiento, y cierre con la auditoría de enlaces y el informe. Mantener la postura después va como cuota mensual. Esto no se vende por horas.
- La tecnología
- VercelSupabase
Por ejemplo: 10 cuentas por rol activas en el dominio del propio cliente. Elite Smart Build
Proyectos
Dónde lo hemos hecho.
Proyectos reales. Abre cada uno para ver qué construimos y las cifras que medimos.
Por ejemplo: 59 hallazgos de auditoría confirmados y corregidos antes de las pruebas. Elite Smart Build
Misma línea
Más servicios de Care.
Cada servicio tiene su página con lo que incluye, el plazo habitual y los proyectos donde lo hicimos.
- 01Monitorización y evoluciónVigilamos lo que está en producción y lo mejoramos cada trimestre.
- 02Mantenimiento y ServiceDeskQuien construyó tu software lo sigue cuidando.
Por ejemplo: 11 módulos entregados en la Fase 1. Elite Smart Build
FAQ
Lo que nos preguntan.
¿Podéis asegurar una web que ya está en producción sin rehacerla?
¿Por qué un filtro corporativo bloquea mi dominio si mi web no está infectada?
Por ejemplo: 23 tablas de Postgres con RLS forzado. Elite Smart Build
Empezar
Cuéntanos qué quieres construir.
Webs, apps, sistemas a medida e IA para empresas que los necesitan en producción en semanas. Rellena el formulario o reserva una llamada de 30 minutos: un ingeniero senior responde en 48 horas laborables con una primera lectura de alcance, plazo y precio.
Primer paso
Dos semanas para cerrar alcance, arquitectura y precio antes de construir nada.
Sin lista de precios. Recibes un presupuesto privado, por escrito, tras una llamada corta.
Después, para construir, siempre a precio cerrado
¿Aún no es el momento?
- Auditoría de visibilidad en IAPago único, precio cerrado.